Cookie Consent Open Source: 4 Projetos do GitHub Comparados
Você abre um site, o banner de cookies ainda está na tela, você nem clicou em nada e o script de anúncio já carregou. O banner informava, o rastreamento não esperou. Essa diferença entre avisar e bloquear é o que separa um enfeite de rodapé de uma biblioteca de consentimento de verdade.
Os quatro projetos deste texto são open source, rodam no seu servidor e não têm mensalidade. A pergunta que decide a escolha é simples: quem bloqueia o script, você ou a biblioteca?
O que uma biblioteca de consentimento faz
A lista de obrigações é sempre a mesma. Nenhum script não essencial carrega antes do consentimento. O visitante escolhe por categoria, não por um botão de aceitar tudo. A decisão fica registrada com data e com a versão do texto apresentado. E revogar tem que ser tão fácil quanto consentir.
Só que a biblioteca não bloqueia nada sozinha. Você marca cada script, no HTML ou por callback, e ela decide se ele executa. A documentação do tarteaucitron avisa isso sem rodeio: iniciar o banner não bloqueia scripts já carregados em outro lugar da página. Quem pula essa parte publica um banner que não muda nada.
O que elas substituem
Substituem as plataformas pagas de consentimento, como Cookiebot, OneTrust, Axeptio e Didomi. A diferença não é só de preço. Com a biblioteca hospedada por você, o registro de consentimento fica no seu banco e ninguém precisa carregar o script de um terceiro para pedir consentimento para outros terceiros.
O preço disso é trabalho: o texto do banner, a política de cookies, o log auditável e a atualização da biblioteca passam a ser seus. Nenhum dos quatro projetos vende serviço de conformidade, e nenhum promete que você está dentro da lei.
O limite de quem monetiza com anúncio
Existe um caso em que nenhuma dessas bibliotecas resolve, e é melhor descobrir antes de instalar. Para servir anúncio personalizado do Google a usuário do Espaço Econômico Europeu, do Reino Unido e da Suíça, o Google exige uma CMP certificada por ele e integrada ao Transparency and Consent Framework do IAB. A regra vale desde 16 de janeiro de 2024 para EEE e Reino Unido e desde 31 de julho de 2024 para a Suíça, e o efeito de não cumprir é comercial: o tráfego passa a ser elegível só para anúncio não personalizado ou limitado.
Nenhum dos quatro projetos deste texto traz integração com o TCF, que é a base da certificação. O próprio CookieConsent do orestbida avisa no playground que AdSense, Ad Manager e AdMob não funcionam mais com a biblioteca. Se o seu site vive de anúncio do Google nesses mercados, o caminho é uma CMP da lista certificada, e aí você volta para o mundo do serviço pago.
cookieconsent (orestbida): o mais adotado
Este é o projeto mais usado da lista e o que eu colocaria como padrão em site novo. São 5.682 estrelas, licença MIT, release v3.1.0 de fevereiro de 2025 e commits de julho de 2026. No npm são 306.433 downloads por semana, número medido em setembro de 2026.
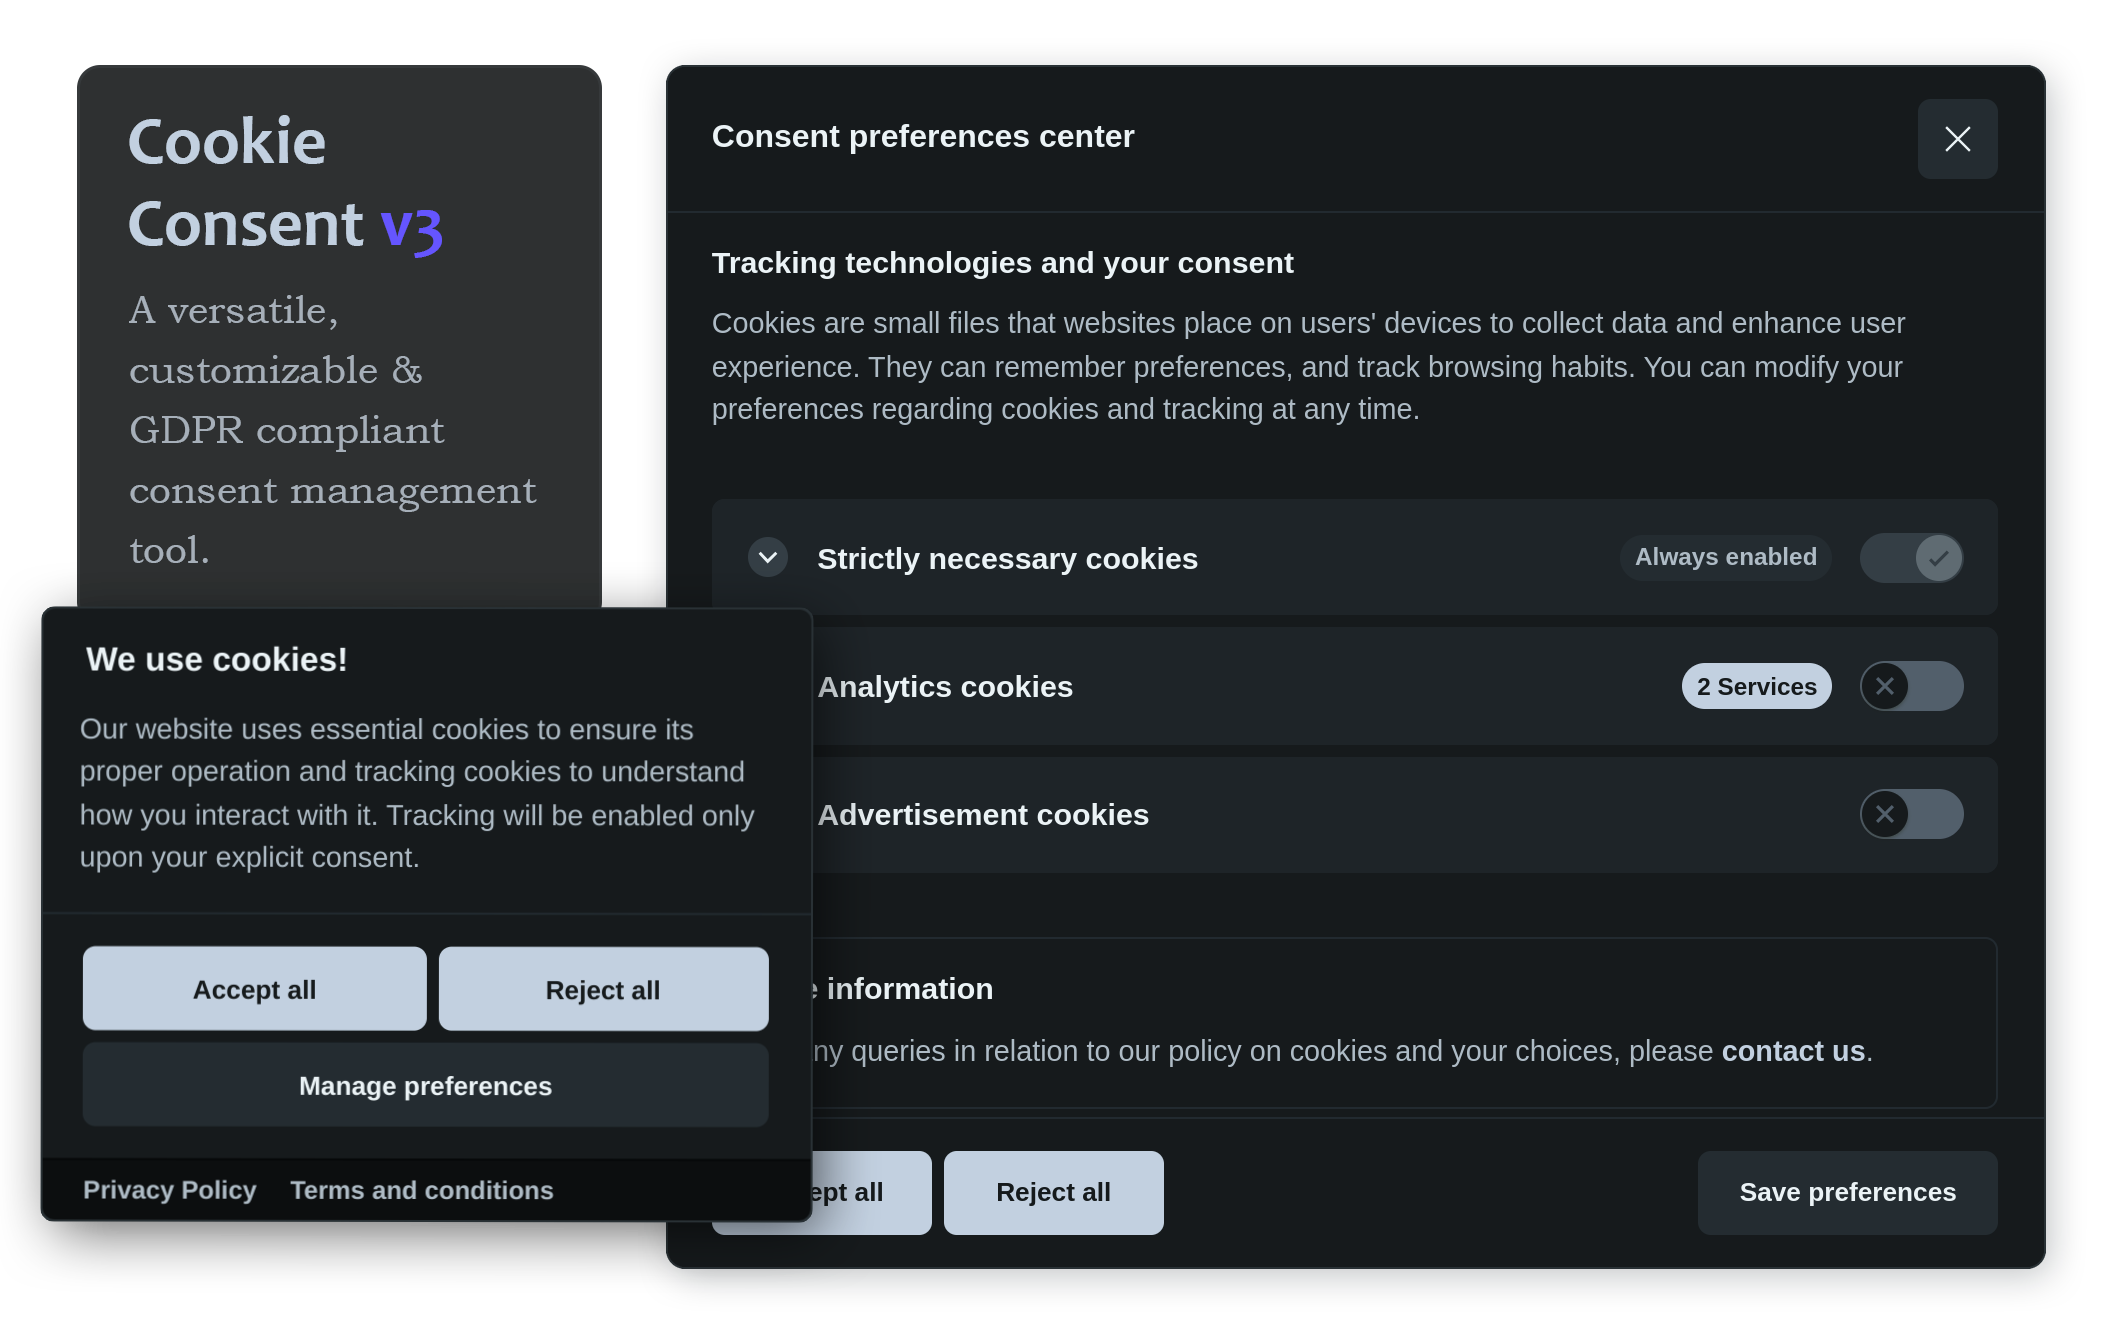
É JavaScript puro, sem dependência de framework. Trabalha com categorias e bloqueia script de duas formas: por atributo na própria tag ou por callback e evento. A documentação tem páginas separadas para integração com o consent mode do Google Tag Manager, gerenciamento de scripts, versionamento do texto de consentimento, idiomas e customização da interface.
O log de consentimento é o ponto de atenção. Não existe API pronta para isso. A própria documentação mostra o caminho: ler as preferências com getUserPreferences() e getCookie() e enviar por POST para o seu backend.
Cookie Consent (Osano): o antecessor que ficou no banner
São 3.576 estrelas, licença MIT, 38 idiomas e 49.511 downloads semanais. O repositório recebe commits, o último em agosto de 2026, mas a última release é a 3.1.1, de maio de 2019. Os recursos estão congelados há sete anos.
O README fala em consentimentos gravados em blockchain e em consultas por API. Isso é o serviço pago da Osano, não a biblioteca: o projeto aberto entrega o banner e a leitura da escolha.
Serve para site que já usa e só precisa de aviso simples. Para projeto novo, não é por aqui que eu começaria.
Klaro: o bloqueio vem embutido
Klaro tem 1.517 estrelas e licença BSD-3, com 15.799 downloads semanais e última release 0.7.21. O diferencial é não precisar de callback: ele lê os atributos do próprio script, como data-name, data-src e data-type, e troca o carregamento pela decisão do visitante. Vem com traduções incluídas, CDN próprio e tratamento para o caso de JavaScript desabilitado ou de o próprio Klaro ser bloqueado.
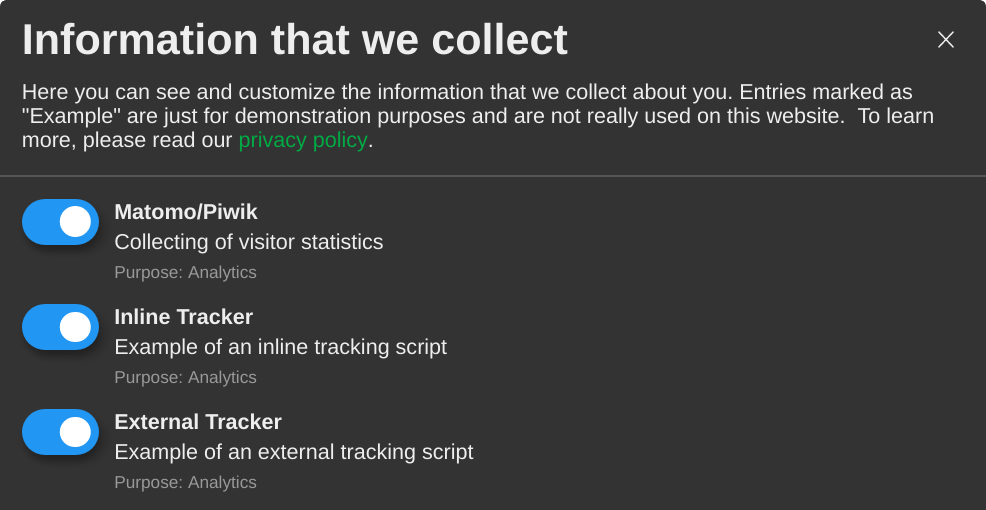
Sinal de atenção nos números: 171 issues abertas e último commit em março de 2025. Se a decisão for por ele, vale abrir as issues que tocam o seu caso antes de adotar.
tarteaucitron.js: granularidade por serviço
São 1.057 estrelas e 374 forks, licença MIT, release v1.34.0 de julho de 2026 e commits nesta semana de setembro. O repositório está com zero issues abertas, o que é raro nesse tamanho.
É o mais granular dos quatro. Cada serviço, de Google Analytics a YouTube e Matomo, ganha o próprio toggle nas preferências. Já traz Consent Mode do Google v2, do Bing, do Piano e do Piwik prontos por configuração, além do modo de consentimento brando, em que o serviço só carrega depois do aceite explícito.
O npm registra 6.641 downloads semanais, mas esse número engana: a instalação típica é por CDN ou copiando o arquivo, sem passar pelo gerenciador de pacotes. É a biblioteca padrão na França, com adoção grande em site institucional.
Como eu escolheria
Para site novo em WordPress ou painel próprio, cookieconsent do orestbida. É o mais adotado, tem a documentação mais completa e o custo de manutenção é baixo.
Se a necessidade for granularidade fina por serviço e Consent Mode do Google v2 sem escrever integração, tarteaucitron.js. É o mais ativo dos quatro e o mais previsível para quem precisa mostrar por serviço o que está ligado.
Se você quer bloqueio pronto, sem escrever callback, Klaro. Confira antes o ritmo do repositório, porque o último commit é de março de 2025.
Cookie Consent da Osano só para banner informativo em site que já mantém. A release parada em 2019 desaconselha começar por ele.
O que nenhuma biblioteca resolve
A parte jurídica continua sua. Na LGPD o consentimento precisa ser para finalidade específica e revogável a qualquer momento, e a biblioteca é o meio de coletar isso, não a base legal. Isso aqui é a leitura de quem administra servidor, não parecer de advogado.
O registro é a segunda parte que fica com você. Sem guardar quem consentiu, quando e com qual versão do texto, não há como provar nada depois. Nenhum dos quatro entrega esse relatório pronto, e é justamente aí que as plataformas pagas cobram.
A terceira parte é a lista de scripts do site. Biblioteca nenhuma descobre sozinha que aquele snippet no tema é de terceiro.
Conclusão
Os quatro resolvem o mesmo problema por caminhos diferentes. O tamanho da comunidade e a data da última release dizem mais sobre a escolha do que a lista de recursos na página inicial. Para a maioria dos casos, cookieconsent do orestbida entrega o melhor equilíbrio entre adoção e manutenção; quando o requisito é controle por serviço, o tarteaucitron.js faz melhor.
Repositórios: orestbida/cookieconsent, osano/cookieconsent, kiprotect/klaro e AmauriC/tarteaucitron.js. Documentação: cookieconsent.orestbida.com, klaro.org, tarteaucitron.io e cookieconsent.osano.com. Texto da LGPD no Planalto e a referência do consent mode no suporte do Google.